
Windows 11'de yeni açık keşfedildi: SYSTEM yetkisi kazanabiliyor
SignDrop adlı sıfırıncı gün zafiyeti, Microsoft'un güvenlik mekanizmasını hedef alıyor. Açığı kullanan saldırgan, sistemde en üst düzey erişim elde edebiliyor.

Veri ihlalleri, güvenlik açıkları, fidye yazılımları ve siber saldırılarla ilgili haberler.
SignDrop adlı sıfırıncı gün zafiyeti, Microsoft'un güvenlik mekanizmasını hedef alıyor. Açığı kullanan saldırgan, sistemde en üst düzey erişim elde edebiliyor.
Apple, Tayland'daki siyasetçiler dahil iPhone kullanıcılara gönderdiği casus yazılım uyarılarının ardından ülkenin yetkilileriyle görüştü; şirket, bildirimlerin ücretli casus yazılım operasyonlarıyla örtüşen…
Amazon'un tehdit istihbaratı ekibi, tuzak sunucularla ele geçirdiği kayıtlarda saldırganların yapay zeka ajanlarının internete açık LiteLLM, One API ve Dify gibi uygulamalarda zayıf noktaları taradığını tespit etti.…

Yazar Ertuğrul Akben, KVKK'nın Kasım ayında yayımladığı veri ihlali bildirimleri listesini esnaf ve küçük işletmeler açısından değerlendirdi. Yazıda, sızıntıların çoğunlukla doğrudan saldırı yerine 'yan kapıdan', yani…
Kaspersky ICS CERT, Haziran 2025'te kendisine başvuran bir Rus yazılım geliştiricisinin ağındaki şüpheli aktivite incelemesinde, aylar süren bir sızma ve kod imzalama sunucusunun ele geçirildiğini belgeledi. Saldırı, BO…

ABD ile dokuz ülke, yapay zeka tedarik zinciri ve kritik altyapının güvenliğini artırmak amacıyla ortak bir bildiri imzaladı.
Şirket, geçen ayki tarihi siber saldırının ardından platformdaki işlemlerin normale döndüğünü açıkladı ve kalan ağlar için çekimlerin gelecek hafta sonuna kadar açılmasını hedeflediğini bildirdi.
TSMC'deki veri sızıntısı resmen doğrulandı; bir hacker, mevcut ve eski çalışanlara ait 6,9 GB'lık veriyi 3 BTC'den başlayan fiyatla açık artırmaya çıkardı.

Dolandırıcılık önleme alanında çalışan profesyonellerin yaklaşık üçte biri, kayıp riskinden önce maliyetleri en aza indirmeyi öncelikli görüyor.
Fransa'nın ulusal posta operatörü La Poste'un dijital iştiraki Maileva'ya Eylül ayında düzenlenen siber saldırıda 22 milyon kişinin kişisel verileri ele geçirildi. İhlal yetkili kurumlara bildirildi ve olayla ilgili…

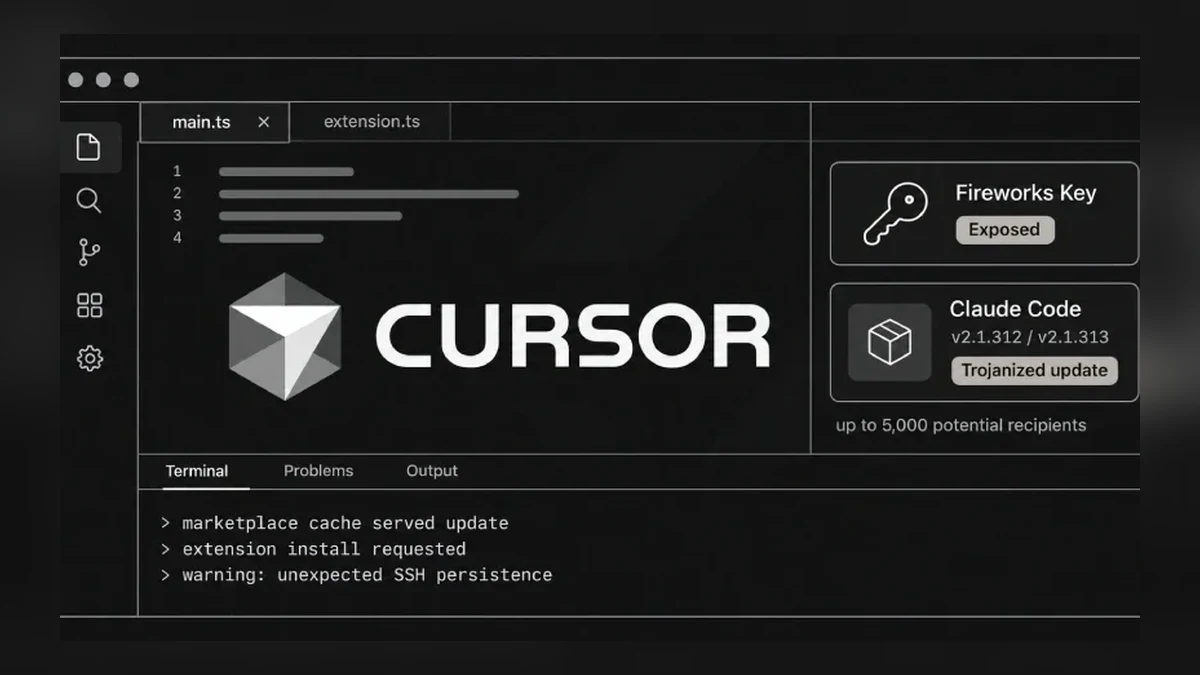
Cursor, Claude Code uzantısının zararlı koda dönüştürülmesinin arkasında çalınan bir Fireworks AI anahtarının olduğunu açıkladı. Şirket, olayın teknik kök nedenini ilk kez resmen doğrulamış oldu.
Alan adı taşıyan kurumsal e-posta adresleri şirketlere dış dünyada güven kazandırırken, kimlik avı saldırıları güvenlik olaylarının yaklaşık %60'ında rol oynuyor.
Cursor'un uzantı mağazasındaki Anthropic'in resmi Claude Code uzantısının ele geçirilmesi, Fireworks AI'a yönelik bir saldırı sonucu açığa çıkan erişim anahtarının çalınmasından kaynaklandı. Saldırgan bu anahtarı…

Nvidia'nın güvenlik şefi Ağustos ayında sessizce şirketten ayrıldı. CEO Jensen Huang'ın, Çin'e çip kaçırdığından şüphelenilen bir şirketin yöneticisiyle ilişkisi de dahil bağlantıları nedeniyle görevinden ayrılmasının…
iPhone kullanıcılarına gönderilen casus yazılım uyarılarının ardından Apple, Taylandlı yetkililerle bir araya geldi. Şirket, uyarıların saldırının başarıya ulaştığını veya failin kimliğini kanıtlamadığını vurguluyor.
Yapay zeka siber güvenlikte verimlilik sağlarken, sektörden bir profesyonel bu dönüşümün yaratıcılık ve eleştirel düşünme kaybıyla sektöre zarar verdiğini savunuyor.
Tam otomatik fidye yazılımı saldırıları henüz gerçekleşmiyor, ancak teknik bilgisi düşük görünen saldırganlar yapay zeka araçlarını kullanarak ciddi hasara yol açıyor.
CISA, aktif istismar bildirimleri üzerine açık kaynaklı IRC sunucusu UnrealIRCd'deki yüksek şiddetli güvenlik açığını Known Exploited Vulnerabilities (KEV) kataloğuna ekledi.

Kara Cuma alışveriş dönemi başlamadan önce e-ticaret sitelerine siber güvenlik uyarısı yapıldı; kampanya yoğunluğunun dolandırıcılık girişimlerini artırabileceğine dikkat çekildi.
Siber güvenlik, veri yedekleme, felaket kurtarma ve uç nokta yönetimi çözümleri sunan küresel bilişim şirketi Acronis, Türkiye'de yüzde 50'nin üzerinde büyüme açıkladı.
Ele geçirilmiş hesaplar üzerinden binlerce depoya sır çalan betik yerleştirildi; güvenlik firmaları farklı sayılar bildirdi.

CVE-2026-6460 olarak takip edilen tip karışıklığı açığı, nesne oluşturma yetkisi olan bir veritabanı kullanıcısının sunucuda kod çalıştırmasına izin veriyor ve CVSS puanı 8,8.

"SignDrop" adlı exploit, yerel kullanıcıların Windows'ta tüm yetkilere sahip System hesabına yükselmesine izin veriyor; açığı kamuya düşürenin memnuniyetsiz bir araştırmacı olduğu belirtiliyor.

Bu hafta açıklanan iki saldırı, sunucu operatörünü dışarıda tutmak için tasarlanan AMD SEV-SNP korumalı sanal makinelerdeki verileri kötü niyetli bir ana makinenin okumasına olanak tanıyor.

Commerzbank, Deutsche Bank ve Alman Tasarruf Bankaları Derneği, finansal suçları önlemek amacıyla bir ortak girişim oluşturdu.
Gelişmiş koruma özelliği, tanımadığınız kişilerle olan yazışmaları Gemini ile analiz ediyor; ayar isteğe bağlı ve her telefonda tam çalışmıyor.

Lloyds Banking Group, daha önce Google'da çalışan Manija Poulatova'yı grup baş güvenlik sorumlusu (group chief security officer) pozisyonuna terfi ettirdi.
Donanım cüzdan üreticisi Trezor, bayii CryptoBilis'ten satın alınan üç Trezor Safe 5 cüzdanında kurtarma ifadelerini çalan gizli bir ek devre kartı tespit etti.

Stokholm merkezli telekom güvenlik şirketi Enea, saldırı kaynaklarını en az altı Asya ülkesinde tespit ederek grubu bu hafta SilentAir adıyla tanımladı.

Uluslararası operasyonda üç zararlı yazılımın altyapısı devre dışı bırakıldı; Almanya Federal Kriminal Polis Ofisi (BKA) ele geçirilen verileri açıkladı.
