

ClickFix saldırganları Siemens Software Center açığını kullanarak uzaktan erişim trujanı dağıttı
Kısaca
Yüksek şiddetli açık, CVE-2026-110936 koduyla takip ediliyor ve CVSS v4 ölçeğinde 8,4 puan taşıyor. Saldırgan, uygulamanın aradığı dizine özel hazırlanmış bir DLL yerleştirerek aynı ayrıcalıklarla kötü amaçlı kod çalıştırabiliyordu.
Ne oldu?
- Siemens, ClickFix saldırılarında kötüye kullanılan DLL sideloading açığını giderdi.
- Açık, saldırganın uygulamayla aynı ayrıcalıklarla uzaktan erişim trujanı çalıştırmasına olanak tanıyordu.
Neden önemli?
Siemens Software Center kullanan kurumların BT ekipleri yamayı acilen uygulamalı ve DLL sideloading'e karşı uygulama dizinlerindeki yükleme kontrollerini sıkılaştırmalı.
Siemens hakkında diğer haberler
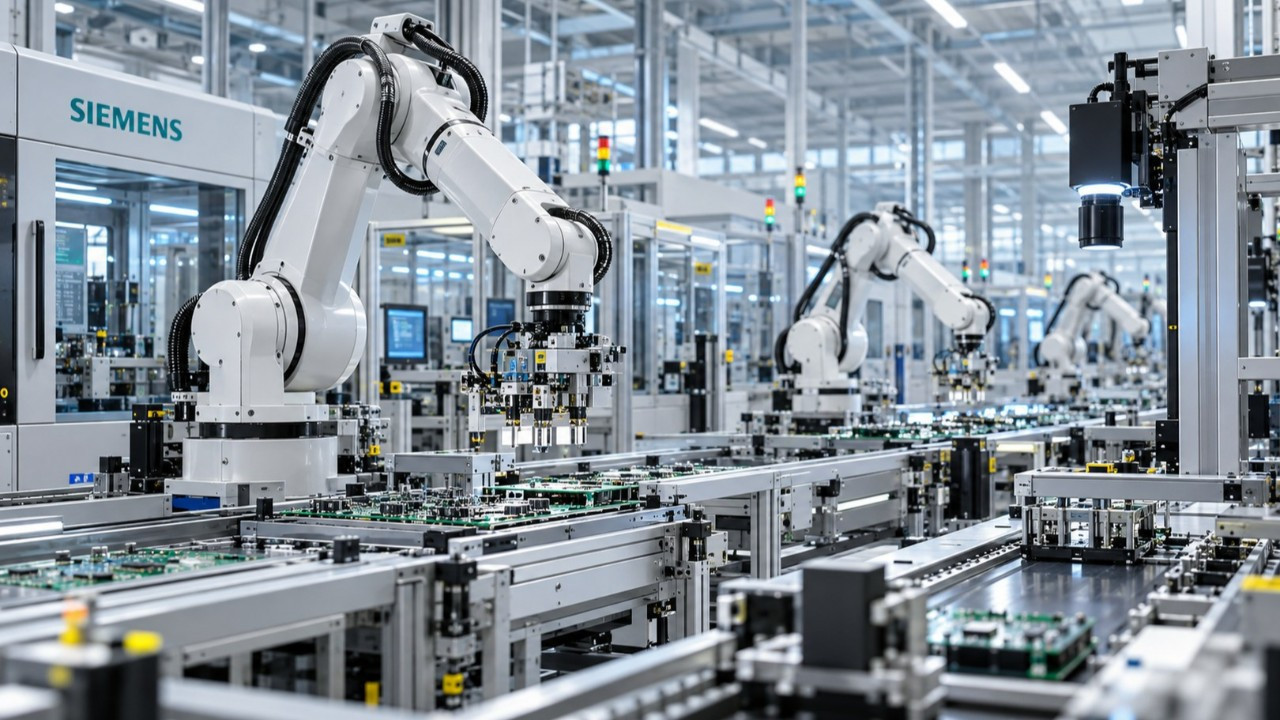
Siemens fabrikalarda yüzde 80 otomasyon hedefliyor
Siemens, Nvidia ile birlikte geliştirdiği yapay zekâ uygulamalarını üretime taşıyor ve fabrikalardaki otomasyon oranını mevcut yüzde 30-40 seviyesinden yüzde 70-80'e çıkarmayı planlıyor. Hedef, üretimde süre ve maliyet…
Küresel ölçekte yapay zeka destekli kalite denetimi
Siemens, üretim süreçlerinde hata tespitini otomatikleştiren yapay zeka destekli kalite denetim çözümünü küresel ölçekte devreye alıyor.